【车讯网 报道】每当提到汽车安全,绝大多数消费者关注的是碰撞安全、主动安全配置、智能驾驶等等。其实还有一个安全经常被大家所遗忘,即便汽车厂商在传播产品时,也很少介绍,这就是汽车网络和数据安全。它时时刻刻都在“监控”我们的一举一动。这就像是家里的智能音箱和摄像头,如何保障个人隐私安全以及周边人员隐私十分重要且必要。
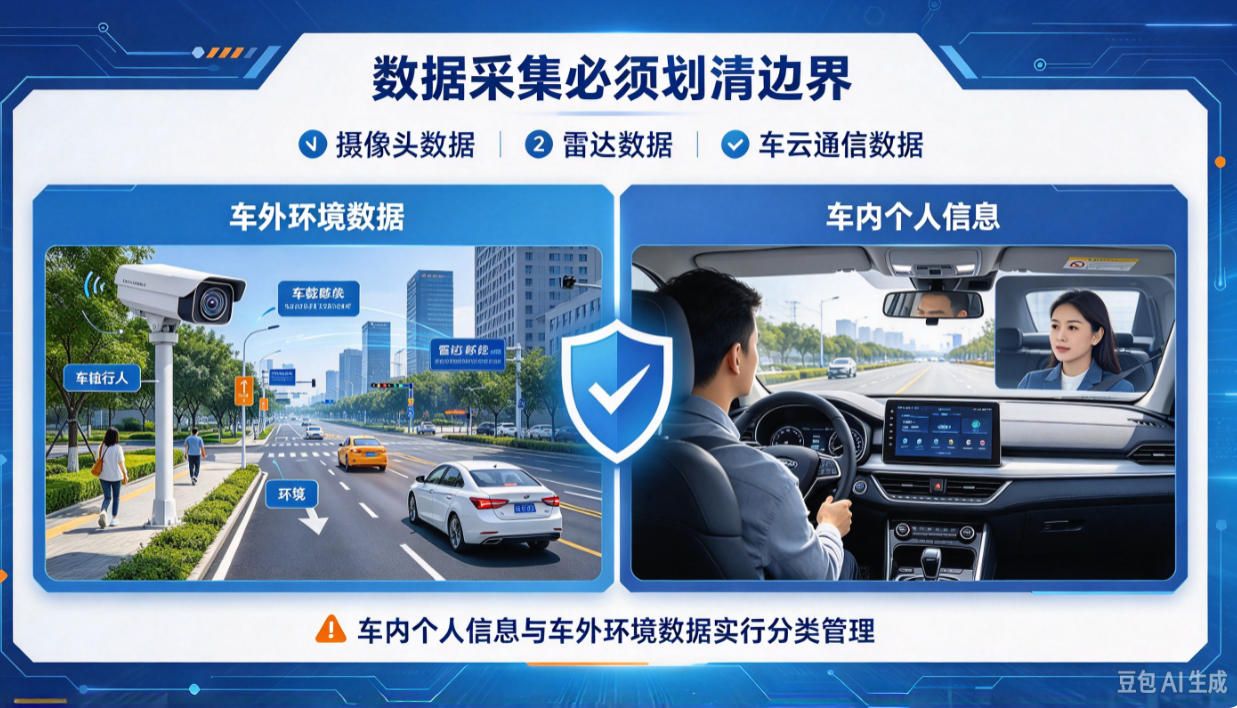
近日,工信部组织编制《汽车数据安全要求》等 5 项汽车强制性国家标准,面向社会公开征求意见。系列标准聚焦智能网联汽车数据全生命周期管理,针对车辆摄像头、雷达、车云通信等感知与传输环节建立刚性约束,厘清车内个人信息、车外环境数据的安全边界,整车企业、智驾方案商、相关零部件供应商均被纳入合规主体,标志我国智能汽车数据治理从原则性要求转向可落地的强制技术规范。
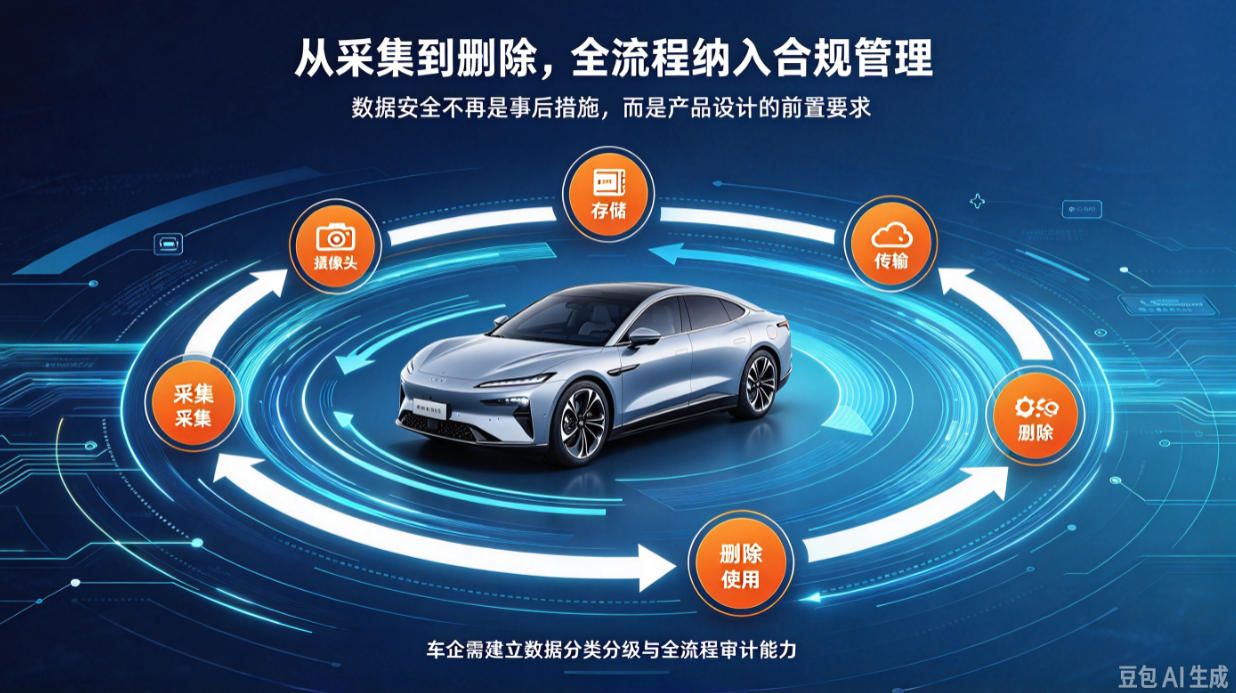
本次征求意见的 5 项强制性国标中,《汽车数据安全要求》为核心文件,覆盖智能汽车数据采集、存储、传输、使用、删除等全流程。随着车载摄像头、激光雷达、毫米波雷达大规模装车,车辆持续采集车内驾乘人员影像、语音,以及道路行人、车牌、周边建筑等车外环境信息,海量数据通过车云通道上传云端。新标准重点区分两类数据的管控逻辑:车内信息属于高度敏感的个人信息,采集必须满足授权、最小必要原则;车外环境数据虽属于公共场景数据,也不能无限制采集、存储与对外输出,需要落实匿名化、脱敏等安全处理要求。
不同于推荐性标准,强制性国标具备法定约束力。标准正式落地后,相关车型想要上市销售,产品设计、软硬件架构、数据处理流程都必须满足规范要求。这意味着车企与智驾方案商不能再沿用过去 “多采数据以备模型训练” 的粗放模式。从硬件感知设备到云端后台,整套数据链路都要嵌入安全管控机制,未经许可采集人脸、车牌等敏感信息,或是违规跨境传输车辆数据,都会触碰合规红线。
针对政策编辑分析如下
第一,监管逻辑发生变化:底线前置,合规变成产品出厂的硬性门槛。 此前汽车数据安全主要依据《汽车数据安全管理若干规定(试行)》等部门规章,更多偏向事后监管。而本次推出强制性国标,把数据安全、隐私保护转化为车辆研发阶段就要落地的技术指标。智驾算法迭代固然离不开道路数据,但数据获取的成本、边界、权限被明确框定。短期会增加车企、智驾方案商的研发与运维成本,尤其是中小方案企业,需要投入资源改造数据链路、搭建脱敏系统;长期将淘汰不合规的粗放采集方案,净化行业生态。
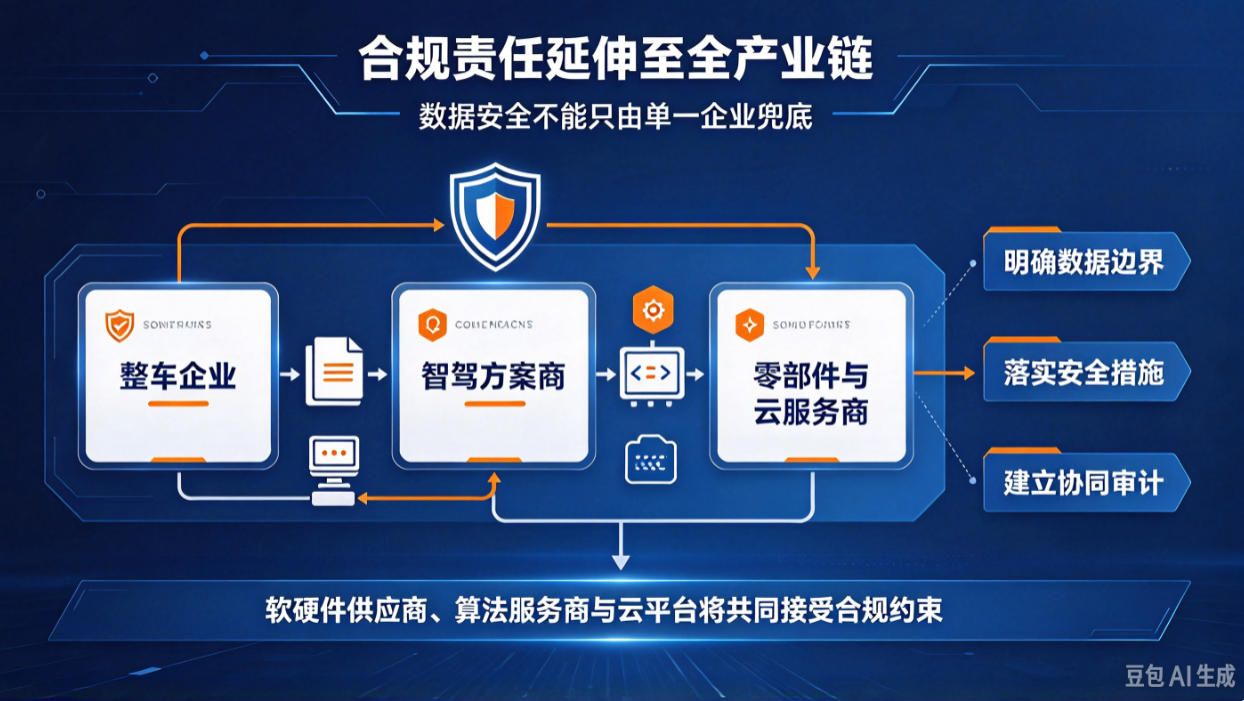
第二,权责链条延伸,不再只约束整车厂。 标准将智驾方案商、零部件供应商、云服务商一并纳入责任范围。智能汽车产业链分工复杂,感知硬件、算法、云平台往往由不同企业提供。新规明确多方主体的协同合规义务,避免出现车企把责任推给方案商、方案商甩锅给零部件企业的情况,实现全链条责任绑定。
第三,保护用户隐私,强化车主的数据控制权。 智能汽车持续采集车内画面、语音,一直是消费者关心的隐私痛点。新标准落实最小必要原则,非必要不采集;同时配套数据删除、撤回授权相关机制,车主对自身个人信息拥有更大掌控权,减少 “车辆悄悄采集信息” 的隐患。
第四,为后续自动驾驶规模化商用铺路。 高阶自动驾驶的落地,离不开海量环境数据,但数据安全和隐私保护是规模化推广的前提。这套强制标准相当于给智驾产业划定安全底座,在鼓励技术迭代的同时守住公共安全与个人隐私底线,避免行业高速发展带来数据泄露、滥用风险。
智能网联汽车竞争已经从硬件、算力竞赛,逐步延伸到数据合规能力比拼。未来,合规体系建设能力,将成为车企和智驾厂商的核心竞争力之一。对于行业而言,这次征求意见稿释放清晰信号:智驾发展不能以牺牲数据安全和个人隐私为代价。后续企业需要提前开展自查改造,在算法训练、数据采集策略上提前调整,适应即将到来的强制监管要求。
 车讯网
 拆车坊